苹果把隐形水印刻进传感器,照片从此有了可验证的来历证明
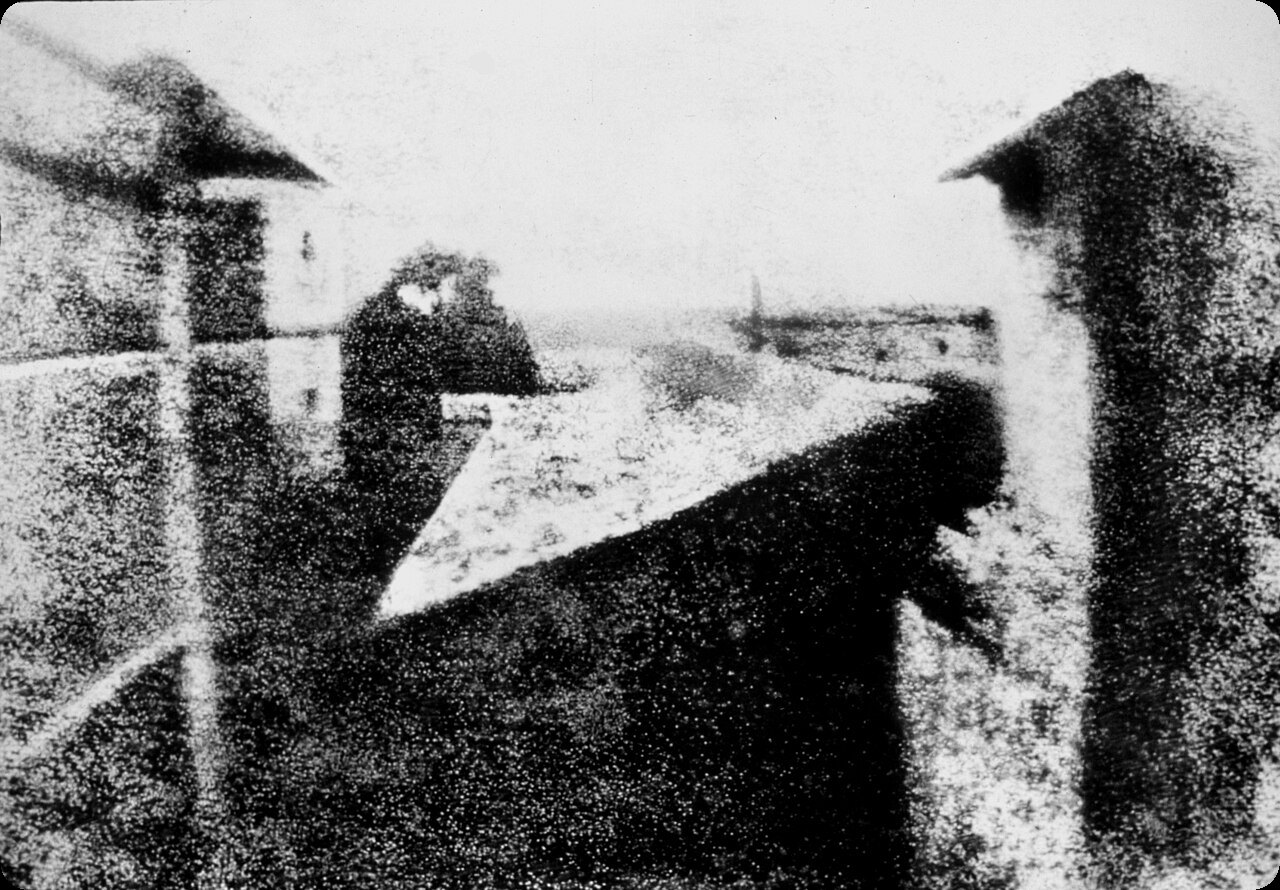
大约两百年前,法国人尼埃普斯将一块涂有感光材料的白镴板放进暗箱,对准窗外。光线穿过镜头,落在这块金属板上,经过漫长的曝光,窗外的风景留下了一些模糊的明暗,这张《窗外的勒格拉景色》通常被视为现存最早的相机照片。「照片」的词源正是「光的书写」,这个词本身就隐含着一层意思:画面里的那一刻,曾经真实发生过。
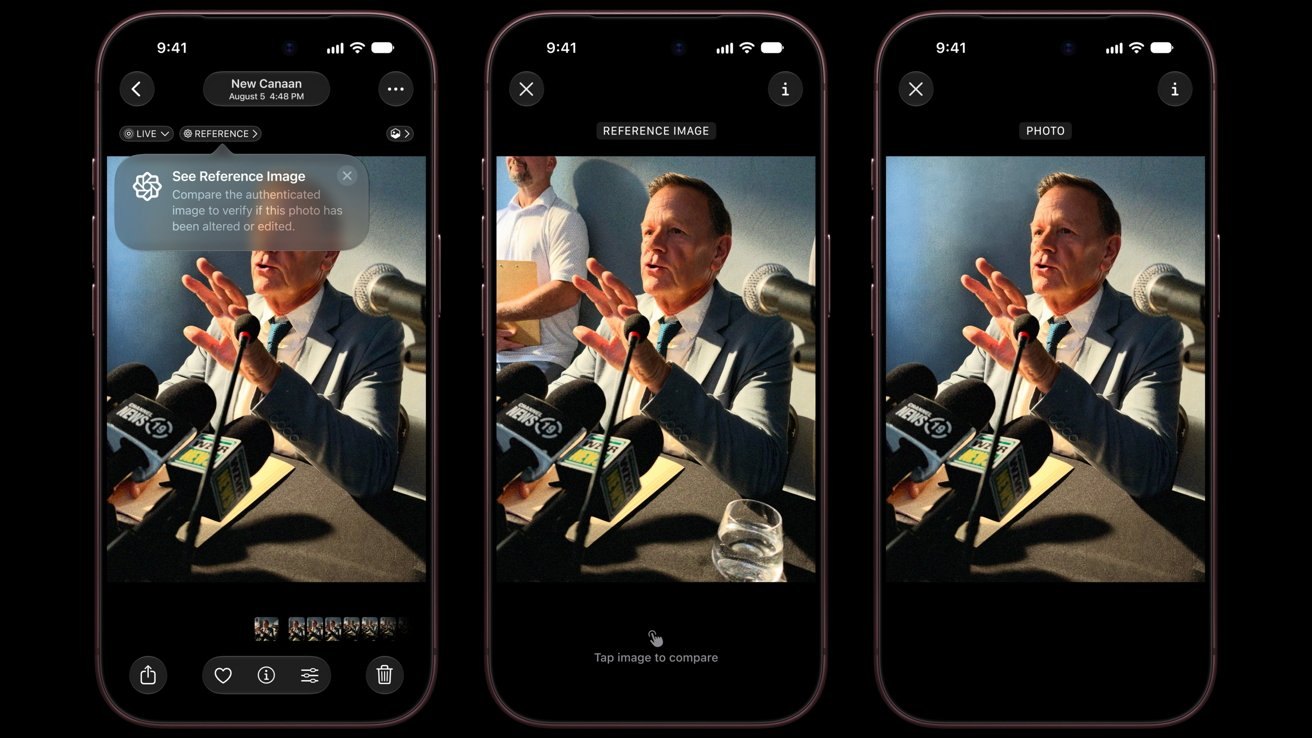
但在摄影术诞生后的两个世纪里,照片对于「真实」的映射其实早已被消解。19 世纪末期,人工修饰底片的技术就已流行开来,数码时代 Photoshop 的事情则无需篇幅赘述;到了生成式 AI 浪潮骤起的今天,一张「看起来真实」的照片与现实之间那种理所当然的联系,早已荡然无存。作为世界上最多人使用的拍照设备的生产商,苹果给出的答案是 Apple Reference Image(苹果参考图像):与其继续给 AI 生成的内容打上「假」的标记,不如给真正由相机拍下来的照片留下「真」的证明。
把签名刻在传感器上
给图片标记来源并不是什么新鲜事。最直观的办法,是在 AI 生成的图片上留下可见标识,但可见水印有一个明显的弱点:裁切、修图,甚至只需要再交给另一个 AI,就能让它从画面中消失。近几年,谷歌推出的 SynthID 技术在 AI 防伪和鉴别领域流行了起来,包括谷歌自身以及 Anthropic、OpenAI 等公司都在采用;这是一整套包含文本、图像等各种模态的「隐水印」技术,在图片上也是将肉眼不可辨别的数字水印嵌入其中。但它仍然有识别上的局限性:一般人在看到一张照片、一段文字的时候,不懂、也不会使用 SynthID 校验工具来验证真伪。
于是问题变成了:我们凭什么相信盖章之前的照片就是真的?假如一张照片已经完成处理、生成了 JPEG,系统才给它附上一份无法伪造的凭证,那这份凭证最多只能证明,照片在盖章之后没有被改动;至于盖章之前它有没有被替换、有没有经过篡改,凭证本身并不能回答。要让这份证明真正可信,必须把信任的起点继续向前推,一直推到数字摄影最接近现实世界的地方——传感器。
iPhone 18 Pro 和 iPhone 18 Pro Max 开启参考模式后,主摄传感器会进入专门的安全捕获模式:传感器捕获原始像素,随即用内部私钥对这些原始数据进行签名,硬件机制还会阻止传感器固件在签名前修改这些数据。这样,签名保护的便不止是传感器输出了什么,还包括它输出的图片数据与实际捕获结果之间的关系。
从一张照片到一条信任链
苹果绝对不是可信拍摄技术的发明者,此前传统相机厂商已经尝试为照片附上可验证的来源凭证,徕卡推出的 Leica Content Credentials(徕卡内容凭证)就是一个例子:开启功能后,相机会利用机内的专用安全硬件,为生成的照片文件附上经过密码学签名的凭证,它采用 C2PA 标准,能够记录照片来源以及后续的修改。值得关注的是这个凭证生成的时间节点——是在 JPEG 照片文件生成时建立的。从传感器捕获原始像素到文件生成,图像已经走过一系列处理步骤,如果数据在签名前遭到替换或者篡改,最终文件即使获得有效签名,也未必忠实于传感器最初捕获的画面。
为此,系统首先要确认签名的传感器确实属于这台 iPhone。在生产阶段,传感器会生成专属密钥,私钥留在传感器内部,公钥则用于验证签名;iPhone 的安全隔区(Secure Enclave)也会建立独立的签名身份,苹果通过设备硬件清单,把两者记录为同一台 iPhone 的部件。到了验证时,系统既能检查像素的传感器签名,也能核对这颗传感器与安全隔区是否属于同一台出厂设备。苹果并没有假设传感器本身永远不会被攻破,因此 Reference Image 还设计了一套撤销机制:一旦发现某颗传感器的安全性受到破坏,苹果就可以撤销与之关联的照片认证,不让一把泄露的私钥永久成为伪造照片的通行证。
设备身份确认之后,还得知道照片是什么时候拍的。普通照片的 EXIF 会记录拍摄时间,但它通常依赖设备时钟,用户可以手动修改时间,遭到入侵的操作系统也可能提供虚假的时间信息。因此 iPhone 会定期从苹果的密码学时间戳服务获取经过签名的时间凭证,全球平均约每 15 分钟一次;拍摄完成后,还会再请求一份新的时间凭证,用两个可信的时间点把拍摄行为夹在中间。换句话说,Reference Image 提供的是一个「相对模糊,但绝对可信」的时间戳,即使拍摄时没有网络,后一份时间凭证也可以在恢复连接后补齐。
至此,传感器捕获的原始像素、相关元数据、传感器与安全隔区的签名、设备硬件清单以及可信时间信息,会被打包成一份安全数字底片(Secure Digital Negative),以 DNG 格式保存在 iPhone 中。底片还需要在可信的环境里完成「冲洗」,这一步交给了私有云计算 Private Cloud Compute(PCC):PCC 会先核对原始像素、签名、证书、设备身份和时间信息,确认它们能够组成一条完整且相互吻合的证据链,验证通过后才会处理 RAW 数据,生成最终的 JPEG 并下载到用户设备本地。为了让云端服务本身也成为可以被验证的对象,PCC 正式部署的软件版本会被记录在受到密码学保护的透明日志中,对应的二进制文件也会向外部安全研究人员公开;上传底片之前,iPhone 还会确认目标服务器运行的是日志中记录的版本。
证明的范围与它的边界
PCC 的验证并不止于照片本身,它再次把目光放回这条信任链的源头,也就是传感器。除了核对密码学签名,PCC 还会额外运行一个神经网络,检查图像是否具有苹果相机传感器原始输出应有的物理特征,并生成一份可信度评分;这些评分会与照片的唯一标识符、传感器 ID 等信息一起交给苹果的撤销服务,用于持续评估传感器的可信状态。如果某颗传感器持续产生异常的图像数据,苹果就可以据此发现潜在的安全风险,并在必要时撤销与这颗传感器关联的照片认证。这样一来,整个验证过程形成了一个循环:传感器通过密码学签名,为照片提供可信的来源证明;而照片本身,又成为苹果反过来检查传感器是否仍然可信的依据。
还有一个容易被忽略的问题:每颗相机传感器都有自己的专属密钥,如果有人拿到多张 Reference Image,能否通过其中的传感器身份信息,判断它们是否来自同一台设备,进而追踪摄影者的活动?对普通用户来说,这或许只是一个隐私问题,但对于身处冲突地区的战地记者,或者正在调查敏感事件的摄影者来说,暴露拍摄设备的身份可能意味着更加直接的人身安全风险。因此,苹果没有把传感器的内部身份凭证公开在最终图像里,对于外部验证者来说,只能看到苹果为最终照片提供的签名。
当然,Reference Image 也有它的边界。用 iPhone 拍摄电脑屏幕上 AI 生成的假图,即使最终照片通过了全部验证,也只能证明相机确实捕获了屏幕上的画面,并不能证明画面中的事情曾经真实发生过。苹果在官方文档中,也为这项技术划定了一个明确克制的证明范围:一颗可信的 iPhone 相机传感器,在某个经过验证的时间范围内捕获了这些光学数据,而这些数据随后经过了可验证的处理。这意味着,在 AI 时代,我们还是无法简单地证明画面里所讲的故事是真实的;但至少,苹果的方案能够让一张照片多了一份关于自身来历的真实记录。
面对越来越难以辨别来源的 AI 图片,不同公司正在从自己能够控制的环节入手:Google DeepMind 的 SynthID 在 AI 生成的图片中嵌入人眼难以察觉、但可以被专门工具识别的数字水印;徕卡 M11-P 通过机内安全硬件为相机生成照片内容凭证;苹果则让传感器、安全隔区、设备硬件清单、可信时间戳与私有云计算各自负责一环。这套流程里,每一步都需要不同环节的配合,而它能够被串起来的一个重要前提是:从相机硬件、操作系统到云端服务,这些环节都处在苹果自己的掌控之中。这与灵动岛的产品思路有些相似——屏幕上的挖孔原本只是一个硬件结构,苹果让系统动画、通知和应用状态围绕它重新组织,最后把它变成了可以交互的界面。